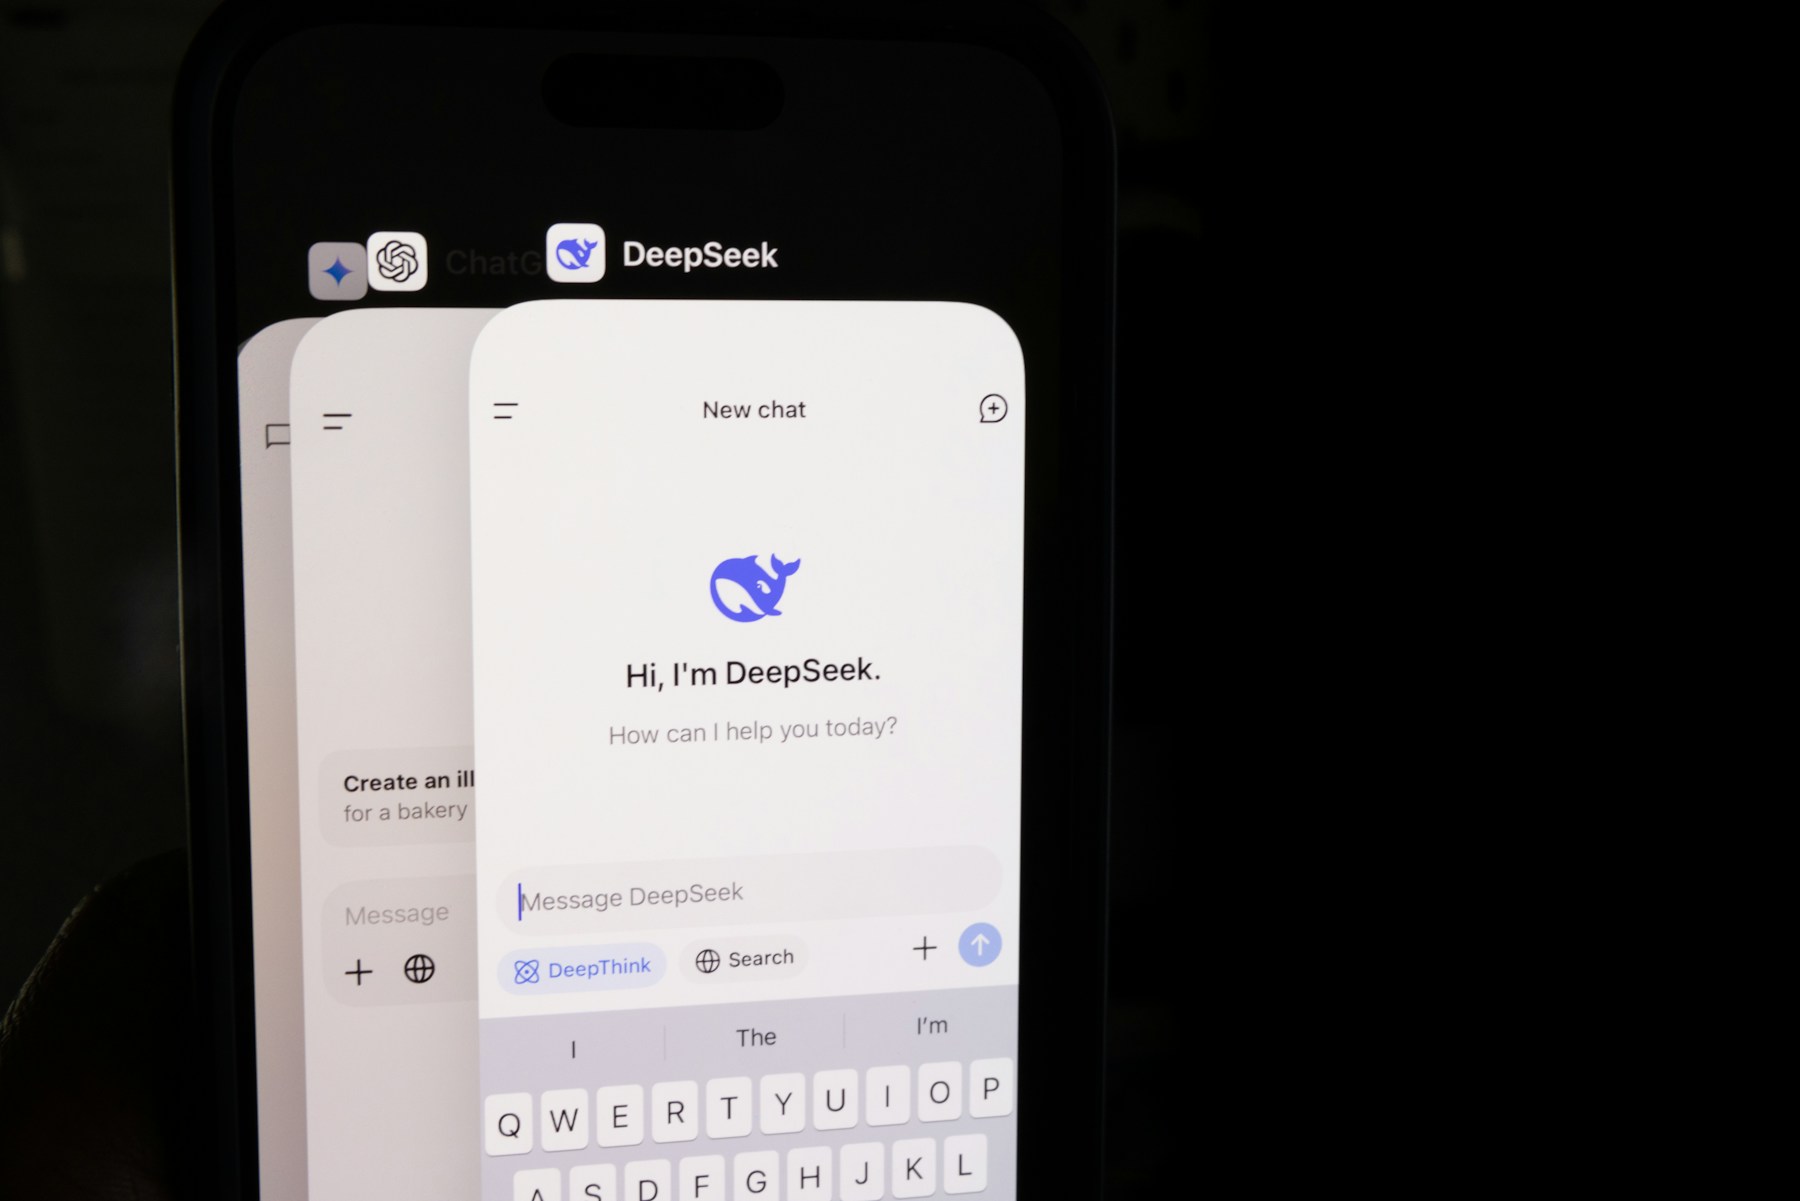
L’annonce semble simple : les États-Unis ont ordonné le retrait de DeepSeek des ordinateurs de leurs agences fédérales civiles. Mais derrière ce titre se cache une histoire avec des dates qui comptent, une restriction plus large que ne le suggère le mot « application », et une discussion qui ne s’arrête pas à la frontière américaine. DeepSeek a-t-il été interdit pour tout le monde ? Que se passe-t-il avec les programmes qui intègrent ses modèles ? Qu’est-ce qu’une entreprise du Nicaragua qui utilise l’intelligence artificielle pour répondre à ses clients, produire du contenu ou traiter des documents devrait retenir de cet épisode ?
La réponse commence par la lecture de l’ordre, pas seulement des titres. L’avis officiel publié au Federal Register américain est apparu le 20 octobre 2026, même si le document signé porte la date du 24 juillet 2026. Il a été mis à disposition du public le 19 octobre. Cette différence est essentielle : ce qui a été largement connu cette semaine n’est pas une interdiction universelle née soudainement mardi.
Ce que les États-Unis ont réellement ordonné
La mesure émane du Department of Homeland Security (DHS) et vise les agences civiles du pouvoir exécutif fédéral relevant de sa compétence. Elles doivent exclure de leurs achats technologiques les produits et services de Hangzhou DeepSeek Artificial Intelligence Co., Ltd. et de ses entités affiliées, et retirer de leurs systèmes les produits concernés.
Le texte va au-delà de l’application mobile ou du chatbot ouvert dans un navigateur. Il inclut des produits et services tiers développés à partir d’implémentations de DeepSeek. C’est une distinction décisive : une organisation peut ne pas avoir installé le programme officiel et utiliser malgré tout une solution d’entreprise qui dépend de l’un de ses modèles.
La couverture de Reuters sur l’ordre et l’analyse de TechCrunch sur sa portée concordent sur ce point. Il ne s’agit pas d’un ordre visant toutes les personnes vivant aux États-Unis, ni d’une interdiction annoncée pour les utilisateurs particuliers du Nicaragua.
La chronologie qui change le titre
L’annexe officielle identifie l’instruction comme Exclusion and Removal Order #2026-01 et indique le 24 juillet 2026 comme date d’émission initiale. L’avis a été présenté pour inspection publique le 19 octobre et publié officiellement le 20 octobre. La différence explique pourquoi certains médias parlent d’une nouvelle interdiction et d’autres d’une décision antérieure qui vient d’être rendue publique.
Elle évite aussi une erreur pratique. Le document permet de demander des exceptions par écrit dans les 60 jours suivant l’émission de l’ordre. Il ne dit pas que ce délai recommence avec la publication d’octobre. Il ne serait donc pas correct d’annoncer que les agences disposent désormais de 60 jours supplémentaires pour demander une autorisation ou que toutes ont 60 jours pour achever le retrait. L’ordre prévoit des actions immédiates, avec une procédure spécifique pour les exceptions.
Le texte signé qui accompagne l’avis prévoit qu’une agence justifie pourquoi elle a besoin d’une exception, identifie les produits concernés et propose des mesures pour réduire les risques. La Cybersecurity and Infrastructure Security Agency, CISA, examine ces demandes. Ce n’est pas une porte ouverte pour ignorer la restriction : cela exige une décision documentée.
Pourquoi DeepSeek est au cœur du débat
DeepSeek a pris une place visible dans la compétition mondiale de l’intelligence artificielle en proposant des modèles capables d’accomplir des tâches de raisonnement, de programmation et de génération de texte, avec une stratégie de diffusion qui a facilité leur expérimentation par les développeurs. Son apparition a intensifié une question qui, auparavant, semblait réservée à un petit nombre d’entreprises : combien coûte la construction et l’utilisation de systèmes d’IA compétitifs ?
Cette ouverture complique aussi l’évaluation des risques. Il faut distinguer le fait de dialoguer avec un service hébergé par une entreprise, d’accéder à un modèle via une API intermédiaire et d’exécuter une version téléchargeable sur sa propre infrastructure. Ce sont des formes d’usage différentes, qui peuvent impliquer des parcours de données différents. Le fait qu’un modèle mette ses poids à disposition des développeurs ne signifie pas automatiquement que chaque service construit autour de lui stocke les informations au même endroit.
C’est précisément pour cela que la portée de l’ordre a attiré l’attention. The Register a examiné la difficulté d’identifier les intégrations tierces: dans des systèmes complexes, une entreprise peut accéder à des modèles au moyen de passerelles ou de fournisseurs qui ne rendent pas toujours évident le moteur choisi pour chaque requête. L’obligation d’inventorier les dépendances technologiques peut s’avérer plus lourde que la simple désinstallation d’une application.
Les risques allégués ne sont pas des incidents démontrés
Le DHS fonde sa décision sur d’éventuelles voies d’exposition de l’information, sur le cadre juridique applicable à une entreprise opérant en Chine et sur des vulnérabilités de sécurité qui, selon l’agence, méritent attention. Parmi ses préoccupations figurent l’éventuel transfert de données sensibles, le suivi des utilisateurs et l’exploitation d’informations pour obtenir des renseignements sur des entités américaines.
Il convient d’utiliser les bons verbes : le document met en garde contre des risques ; il ne prouve pas que chaque installation de DeepSeek a volé des informations, que toutes les versions contiennent des logiciels malveillants ou que chaque utilisateur a subi une fuite. Confondre une hypothèse de risque avec un incident confirmé transformerait une information importante en une accusation que les preuves consultées ne soutiennent pas.
Il existe des antécédents techniques concrets, mais ils ont aussi des limites. En février 2025, l’entreprise de sécurité NowSecure a publié son analyse de l’application DeepSeek pour iOS. Elle a signalé des problèmes de transmission de données, de cryptographie et de mécanismes de confidentialité dans la version examinée. Cette étude portait sur une application mobile et un moment précis ; elle ne peut pas être transposée sans preuves à toutes les versions, à Android, à une installation locale ou à l’état de sécurité d’octobre 2026.
La question des données : où sont-elles traitées et qui répond ?
La politique de confidentialité publiée par DeepSeek indique que les informations collectées par son service peuvent être stockées sur des serveurs situés en République populaire de Chine. C’est un élément pertinent pour une entité qui gère des informations de citoyens, des dossiers internes ou des documents confidentiels. Toutefois, cette politique concerne le service décrit par l’entreprise ; elle ne remplace pas une analyse de l’architecture de chaque implémentation tierce.
Pour toute organisation, la bonne question ne devrait pas être seulement : « Quelle marque d’IA utilisons-nous ? ». Il faut aussi savoir quelles données sortent des systèmes internes, qui reçoit les requêtes, quel fournisseur exécute le modèle, combien de temps il conserve les journaux, quels contrôles existent et comment les accès sont gérés. Ces questions sont valables avec DeepSeek comme avec tout autre fournisseur, américain, européen ou asiatique.
Une politique peut établir que le traitement des données est légal dans une juridiction et, malgré tout, être incompatible avec les obligations d’une autre entité. C’est pourquoi les gouvernements évaluent séparément la sécurité, la confidentialité, les achats publics et la continuité opérationnelle. Toutes ces discussions ne débouchent pas sur une interdiction générale ; certaines aboutissent à des contrats, des audits, des contrôles techniques ou des restrictions pour des usages très précis.
La Chine répond et la discussion devient diplomatique
La réaction de Pékin ne s’est pas fait attendre. Lors de la conférence de presse du ministère chinois des Affaires étrangères du 20 octobre, la porte-parole Mao Ning a rejeté l’extension du concept de sécurité nationale aux questions technologiques et commerciales, et a affirmé que son gouvernement défendra les intérêts légitimes des entreprises chinoises.
La dépêche d’Associated Press sur la réponse chinoise présente la décision comme un nouveau point de friction entre deux puissances qui rivalisent pour développer et contrôler des technologies stratégiques. Washington parle de risques liés à l’approvisionnement et aux données ; Pékin dénonce des restrictions discriminatoires. Ce sont des positions officielles différentes, et aucune n’élimine la nécessité d’examiner le contenu vérifiable de l’ordre.
La discussion touche aussi au commerce. Si les institutions publiques commencent à exiger la traçabilité des modèles utilisés, les fournisseurs de logiciels auront intérêt à expliquer plus clairement leurs dépendances. Cette possibilité ne revient pas à affirmer que toutes les entreprises privées doivent abandonner DeepSeek. Pour l’instant, le document examiné régit le cadre fédéral civil américain décrit en son sein.
Ce que cette mesure ne signifie pas
Cela ne signifie pas que DeepSeek a disparu d’Internet. La nouvelle n’annonce pas la fermeture mondiale du service ni sa suppression obligatoire des téléphones personnels.
Cela ne signifie pas que le Nicaragua ait imposé une restriction semblable. Dans les sources examinées, aucune disposition nicaraguayenne équivalente liée à cet ordre n’apparaît. La présenter comme une interdiction en vigueur dans le pays serait incorrect.
Cela ne signifie pas non plus que tous les modèles ouverts soient dangereux. La disponibilité du code ou des poids, l’emplacement des serveurs, les conditions d’une API et la sécurité d’une application sont des questions liées, mais distinctes.
Cela ne signifie pas non plus que la décision soit purement technique ou purement politique. Le document inclut des préoccupations de sécurité et s’inscrit dans un contexte de concurrence internationale. La couverture de Bloomberg Law et de BleepingComputer aide à distinguer l’autorité juridique, les exigences de conformité et les questions opérationnelles qui restent ouvertes.
Ce qu’une entreprise ou un créateur du Nicaragua peut en apprendre
Pour une petite entreprise nicaraguayenne, l’effet direct de cet ordre peut être nul. L’intérêt de le comprendre réside dans l’anticipation des problèmes qui peuvent réellement survenir lorsqu’on utilise des outils d’intelligence artificielle pour le service client, la production musicale, la gestion documentaire, le commerce électronique ou la communication numérique.
Imaginons une entreprise qui utilise un assistant pour répondre aux messages. Si le système reçoit des noms, des numéros de téléphone, des conversations ou des documents de clients, il est utile de connaître le parcours de ces données avant de choisir le modèle le moins cher ou le plus rapide. Le même critère s’applique à une agence qui traite des candidatures, à un média qui enquête sur des sources ou à un artiste qui téléverse du matériel inédit sur des services externes.
Dans un projet créatif, l’intelligence artificielle peut élargir les possibilités sans remplacer le jugement éditorial. Brecilia a déjà abordé cette idée sous un autre angle dans son article sur le rôle de l’IA comme outil du producteur musical. Ici, la leçon est complémentaire : en plus de décider ce qu’un outil peut créer, il faut décider quelles informations on peut lui confier.
Cinq questions qui valent plus qu’une interdiction improvisée
Avant d’intégrer un quelconque service d’IA dans une entreprise, il convient de vérifier si le fournisseur indique où il traite les données ; s’il permet de limiter ou de désactiver l’utilisation des informations à des fins d’entraînement ; s’il est possible de supprimer les enregistrements ; s’il existe un responsable clairement identifié en cas d’incident ; et si une solution tierce change de modèle sans prévenir. Ces questions ne constituent pas une évaluation juridique et ne garantissent pas une sécurité absolue, mais elles aident à transformer une inquiétude en décision concrète.
Il convient également de distinguer les contenus publics des données personnelles ou des secrets d’entreprise. Une description promotionnelle ne présente pas le même risque qu’une base de clients, une paie ou un document confidentiel. La sécurité ne dépend pas uniquement du choix d’une marque connue : elle exige de configurer les accès, de revoir les contrats et d’éviter que des informations sensibles se retrouvent dans des services qui n’ont pas été approuvés pour les recevoir.
Une histoire de confiance, pas seulement de chatbot
L’histoire de DeepSeek en octobre 2026 livre un enseignement plus large. Lorsqu’une technologie est intégrée à de nombreuses applications, ses risques et ses avantages la suivent. Les gouvernements peuvent réagir par des restrictions, les entreprises par des audits et les utilisateurs par des questions plus exigeantes sur la confidentialité. Chaque réponse a des coûts et des conséquences différents.
Le fait vérifiable est le suivant : un ordre américain signé le 24 juillet, rendu public le 19 octobre et publié au Federal Register le 20 octobre 2026, exige le retrait des technologies liées à DeepSeek des systèmes civils fédéraux concernés et leur exclusion de certains achats. La Chine a rejeté la mesure. L’application pratique aux services tiers continue de soulever des questions qui ne doivent pas être tranchées à partir d’hypothèses.
Pour le Nicaragua, la nouvelle ne devrait pas se traduire par une peur automatique ni par une confiance aveugle. Elle devrait ouvrir une conversation plus utile : qui contrôle nos données, comment les outils que nous utilisons sont documentés et quelle responsabilité nous assumons lorsque l’intelligence artificielle commence à faire partie du travail quotidien. L’innovation compte. Savoir où sont ses limites aussi.